Fuga de dados Keystone: e se comprou uma hardware wallet?
A Keystone diz que um terceiro obteve dados de clientes: morada e encomenda, não a seed. O que isto significa e o que fazer agora.
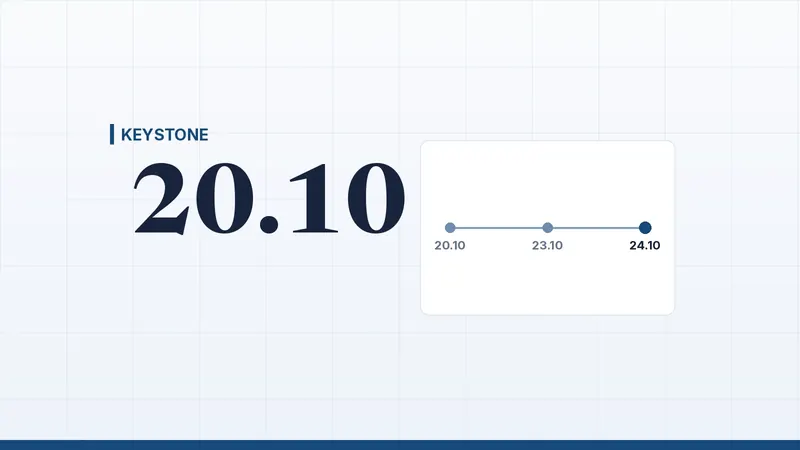
A Keystone, fabricante de hardware wallets, comunicou a 24 de outubro de 2026 que um terceiro se apoderou de dados de clientes através da loja online oficial. Segundo a Keystone, a empresa detetou um acesso não autorizado a 20 de outubro e confirmou a 23 de outubro, depois de verificar a atividade da API com a Shopify, que um terceiro obteve dados de envio dos clientes: nomes, dados de contacto, moradas e dados das encomendas. Dados de pagamento, frases de recuperação, chaves privadas e palavras-passe de wallets não foram afetados, de acordo com a Keystone. A empresa não disse quantos clientes estão em causa.
A fuga de dados da Keystone em resumo
- O que a Keystone diz: a 20 de outubro viu um acesso não autorizado ao site oficial; a 23 de outubro confirmou que um terceiro obteve dados de envio de clientes. A mensagem da Keystone no X é de 24 de outubro.
- O que foi obtido: nomes, dados de contacto, moradas de envio e dados das encomendas, ou seja, também os produtos comprados e o valor pago.
- O que, segundo a Keystone, não foi afetado: dados bancários e de cartões, frases de recuperação (seed phrases), chaves privadas e palavras-passe de wallets.
- Quantos clientes: não se sabe. A Keystone envia um e-mail aos clientes afetados.
- Como o atacante entrou: não se sabe. A Keystone escreve que bloqueou o acesso, corrigiu a vulnerabilidade e iniciou uma investigação. Um relatório mais completo seguir-se-á «nos próximos dias».
- Os seus fundos: as suas moedas não estão na Keystone. Uma hardware wallet guarda as chaves no próprio dispositivo; segundo a Keystone, a fuga diz respeito à loja online e aos dados de clientes, não a chaves nem a frases de recuperação.
- O risco real: uma lista com nomes, moradas e o que cada pessoa gastou em hardware de cripto é apetecível para burlões que se fazem passar pela empresa.
Cronologia da fuga
A Keystone está sediada em Hong Kong, segundo o seu próprio site. A empresa não diz em que países vivem os clientes afetados.
O que a Keystone prometeu sobre a eliminação de moradas
A Keystone anuncia-se como defensora da privacidade. Na sua página de promessas de privacidade lê-se: «All shipping information is automatically deleted 180 days after your order is placed.» Segundo a The Block, a empresa repetiu-o em mensagens no X em janeiro, março e agosto de 2026.
Um exemplo de cálculo nosso, partindo dessa promessa: com um acesso a 20 de outubro, as encomendas anteriores a 23 de abril de 2026 já deveriam ter sido eliminadas. Clientes referem no X que, mesmo assim, receberam um aviso de fuga. Um cliente terá sido afetado 214 dias depois da sua última encomenda, outro refere uma encomenda com mais de dois anos. A The Block não conseguiu verificar estes relatos e escreve que a Keystone não disse se cumpriu a sua política de 180 dias.
Há ainda uma ressalva nas próprias regras da Keystone. Segundo a The Block, a política de privacidade (atualizada pela última vez em maio de 2021) usa uma formulação diferente da página de promessas quanto aos 180 dias, e um artigo do centro de ajuda diz que a cidade e o país são conservados e que é a Shopify quem trata da eliminação. Não é claro se isso explica a diferença.
Porque é que uma fuga de moradas pesa mais no mundo cripto
Numa loja online comum, uma morada divulgada é incómoda. Com hardware wallets é diferente, por duas razões.
- A morada está ligada a uma encomenda reveladora. Quem compra uma hardware wallet tem, provavelmente, cripto. Os dados da encomenda mostram também o modelo e o valor.
- Os burlões trabalham com dados reais. Um e-mail ou telefonema que refira o seu nome, a sua morada e a sua encomenda parece credível. A própria Keystone avisa para pessoas que se fazem passar pela empresa, por telefone, SMS, e-mail ou correio, e que oferecem um reembolso, um dispositivo de substituição ou uma «solução» para a encomenda ou a morada.
Segundo a The Block, um cliente relatou um telefonema de um número semelhante ao de uma esquadra de polícia de Montreal, em que foram mencionados pormenores de uma encomenda de 2024; isto foi antes do comunicado da Keystone. Também isto a The Block não conseguiu verificar.
O que pode fazer já
- Não espere por um e-mail. Se alguma vez encomendou algo à Keystone, parta do princípio de que a sua morada pode estar incluída, até a Keystone dizer que não.
- Nunca introduza a sua frase de recuperação num dispositivo que não tenha encomendado pessoalmente. É também, literalmente, o conselho da Keystone. Um fornecedor legítimo nunca a pede, nem por telefone nem por e-mail.
- Não abra ligações em mensagens que pareçam vir da Keystone. Aceda você mesmo a keyst.one e veja lá.
- Não devolva chamadas para números constantes de mensagens. Quem diz que vai receber dinheiro de volta ou que o dispositivo tem de ser substituído é motivo para desligar.
- Pense na morada na próxima encomenda. Um ponto de recolha ou uma caixa postal é uma ideia, se o vendedor o permitir; é uma dica nossa, não um conselho da Keystone.
- Reveja a sua própria segurança. A nossa lista de verificação de segurança cripto trata do essencial.
Se precisar de escolher uma nova wallet, veja primeiro a comparação no nosso guia como escolher uma carteira cripto. Quem procura um dispositivo pode também ver a promoção Blockstream Jade, um parceiro nosso; com qualquer fornecedor, atenção ao que diz sobre moradas e prazos de conservação.
Não é o primeiro fabricante de hardware wallets com uma fuga em 2026
Segundo a The Block, outros fornecedores também comunicaram fugas de dados de clientes este ano:
Não verificámos estes números junto da Trezor ou da SafePal. O padrão, porém, é o mesmo: os dispositivos em si não são desbloqueados à força, mas a cadeia à volta deles (loja online, parceiro de envios, página de rastreio) tem fugas.
O que significa isto para si, enquanto investidor europeu?
Em toda a Europa. A Keystone vende em todo o mundo e não indica países. Se encomendou uma Keystone, deve contar com a possibilidade de os seus dados estarem incluídos.
Países Baixos e Bélgica. Atenção a burlões que se fazem passar pela polícia, pelo banco ou por um fornecedor. Uma empresa a sério nunca pede a frase de recuperação.
Alemanha, França, Espanha, Portugal e Polónia. O que uma fuga de dados significa para os seus direitos depende da autoridade de supervisão e do local onde a empresa está sediada. A Keystone fica em Hong Kong; se tem de fazer uma notificação ao abrigo das regras europeias de privacidade, as fontes não o dizem. Não escrevemos aqui nada que não possamos fundamentar.
O que ainda não está definido
- O número de clientes afetados e os países onde vivem.
- Como o atacante entrou, e se o atacante foi identificado.
- Se a Keystone cumpriu a sua promessa dos 180 dias. Os relatos de clientes no X não foram verificados.
- O relatório mais completo da Keystone, que se seguirá «nos próximos dias». Teremos de atualizar este artigo com ele.
- O telefonema de Montreal é o relato de um único cliente, não confirmado.
Este artigo não constitui aconselhamento de investimento. As criptomoedas podem perder muito valor e pode perder todo o capital investido.
Perguntas frequentes
As minhas criptomoedas estão seguras após a fuga de dados da Keystone?
Segundo a Keystone, as frases de recuperação, as chaves privadas e as palavras-passe não foram afetadas. As moedas estão no seu próprio dispositivo, não na Keystone. O risco está na burla com a morada e os dados da encomenda.
Que dados foram divulgados pela Keystone?
Nomes, dados de contacto, moradas de envio e dados das encomendas, incluindo o que comprou e o que pagou. Segundo a Keystone, os dados de pagamento não foram divulgados.
Quando ocorreu a fuga da Keystone?
A Keystone viu o acesso não autorizado a 20 de outubro de 2026, confirmou a 23 de outubro que dados de envio tinham sido obtidos e comunicou-o a 24 de outubro no X.
Tenho de substituir a minha wallet Keystone?
Nada nas fontes aponta nesse sentido. A Keystone diz que as chaves privadas e as frases de recuperação não foram afetadas. Apenas não introduza a sua frase de recuperação num dispositivo que não tenha encomendado pessoalmente.
Como reconheço uma burla após esta fuga?
Uma mensagem que peça a sua frase de recuperação, prometa reembolso ou ofereça um dispositivo de substituição é uma burla. A própria Keystone o refere: cuidado com quem se faz passar pela Keystone.
Fontes
Consultado a 26 de outubro de 2026.
- Keystone: mensagem no X, 24 de outubro de 2026, com as datas de 20 e 23 de outubro.
- Keystone: página de promessas de privacidade, com o prazo de conservação de 180 dias e a morada em Hong Kong, aberta a 26 de outubro de 2026.
- The Block: Keystone customers say breach exposed data the hardware wallet maker promised to delete, 25 de outubro de 2026.
- Crypto Briefing: Keystone Hardware Wallet says website breach exposed customer data, 24 de outubro de 2026.