Keystone Datenleck: Was tun, wenn du eine Wallet kauftest?
Keystone sagt, ein Dritter habe Kundendaten erbeutet: Adresse und Bestellung, keine Seed. Was das bedeutet und was du jetzt tun solltest.
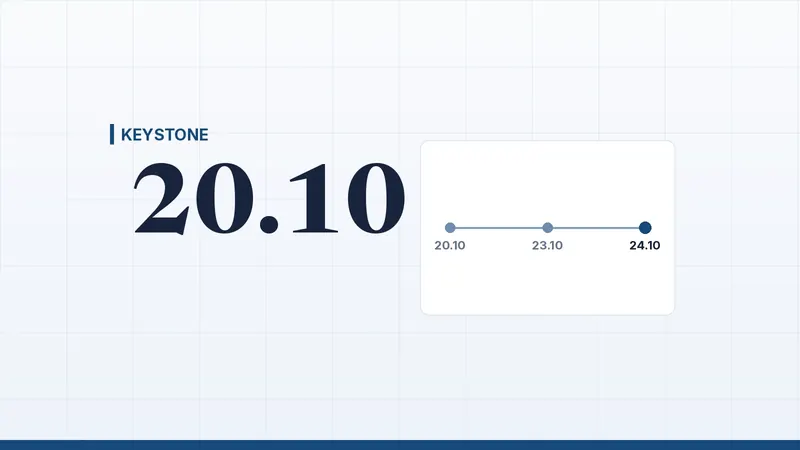
Der Hardware-Wallet-Hersteller Keystone hat am 24. Oktober 2026 gemeldet, dass ein Dritter über den offiziellen Webshop Kundendaten erbeutet hat. Nach Angaben von Keystone bemerkte das Unternehmen am 20. Oktober unbefugte Zugriffe und bestätigte am 23. Oktober nach Prüfung der API-Aktivität mit Shopify, dass ein Dritter Versanddaten von Kunden erhalten hat: Namen, Kontaktdaten, Adressen und Bestelldaten. Zahlungsdaten, Wiederherstellungsphrasen, private Schlüssel und Wallet-Passwörter sind laut Keystone nicht betroffen. Wie viele Kunden betroffen sind, hat das Unternehmen nicht gesagt.
Das Keystone-Datenleck in Kürze
- Was Keystone sagt: Am 20. Oktober wurde ein unbefugter Zugriff auf die offizielle Website bemerkt; am 23. Oktober wurde bestätigt, dass ein Dritter Versanddaten von Kunden erhalten hat. Die Mitteilung von Keystone auf X stammt vom 24. Oktober.
- Was erbeutet wurde: Namen, Kontaktdaten, Lieferadressen und Bestelldaten, also auch, welche Produkte du gekauft und was du bezahlt hast.
- Was laut Keystone nicht betroffen ist: Bank- und Kartendaten, Wiederherstellungsphrasen (Seed Phrases), private Schlüssel und Wallet-Passwörter.
- Wie viele Kunden: nicht bekannt. Keystone schreibt den betroffenen Kunden per E-Mail.
- Wie der Angreifer eindrang: nicht bekannt. Keystone schreibt, es habe den Zugriff gesperrt, die Schwachstelle behoben und eine Untersuchung eingeleitet. Ein ausführlicher Bericht folge „in den kommenden Tagen“.
- Dein Guthaben selbst: Deine Coins liegen nicht bei Keystone. Eine Hardware Wallet verwahrt die Schlüssel auf dem Gerät; das Leck betrifft laut Keystone den Webshop und Kundendaten, nicht Schlüssel oder Wiederherstellungsphrasen.
- Das eigentliche Risiko: Eine Liste mit Namen, Wohnadressen und den Ausgaben für Krypto-Hardware ist für Betrüger attraktiv, die sich als das Unternehmen ausgeben.
Zeitleiste des Lecks
Keystone hat laut eigener Website seinen Sitz in Hongkong. Das Unternehmen sagt nicht, in welchen Ländern die betroffenen Kunden leben.
Was Keystone zum Löschen von Adressen versprochen hat
Keystone wirbt mit Datenschutz. Auf der eigenen Seite mit den Datenschutzversprechen steht: „All shipping information is automatically deleted 180 days after your order is placed.“ Laut The Block wiederholte das Unternehmen das auch in Beiträgen auf X im Januar, März und August 2026.
Ein Rechenbeispiel von uns, ausgehend von diesem Versprechen: Bei einem Zugriff am 20. Oktober hätten Bestellungen vor dem 23. April 2026 bereits gelöscht sein müssen. Kunden berichten auf X, dass sie trotzdem eine Leckmeldung bekamen. Ein Kunde soll 214 Tage nach seiner letzten Bestellung betroffen gewesen sein, ein anderer meldet eine Bestellung, die mehr als zwei Jahre zurückliegt. The Block konnte diese Berichte nicht überprüfen und schreibt, Keystone habe nicht gesagt, ob es seine 180-Tage-Regel eingehalten hat.
Hinzu kommt eine Einschränkung in den eigenen Regeln von Keystone. Laut The Block verwendet die Datenschutzerklärung (zuletzt im Mai 2021 aktualisiert) eine andere Formulierung zu den 180 Tagen als die Seite mit den Versprechen, und ein Artikel im Hilfecenter besagt, dass Stadt und Land gespeichert bleiben und Shopify das Löschen übernimmt. Ob das den Unterschied erklärt, ist unklar.
Warum ein Adressleck bei Krypto schwerer wiegt
Bei einem gewöhnlichen Webshop ist eine geleakte Adresse lästig. Bei Hardware Wallets ist das anders, aus zwei Gründen.
- Die Adresse gehört zu einer Bestellung, die etwas aussagt. Wer eine Hardware Wallet kauft, besitzt vermutlich Krypto. Die Bestelldaten zeigen außerdem, welches Modell und welchen Betrag.
- Betrüger arbeiten mit echten Daten. Eine Mail oder ein Anruf, der deinen Namen, deine Adresse und deine Bestellung nennt, wirkt glaubwürdig. Keystone warnt selbst vor Personen, die sich als das Unternehmen ausgeben, per Telefon, SMS, Mail oder Post, und die eine Rückerstattung, ein Ersatzgerät oder eine „Lösung“ für deine Bestellung oder Adresse anbieten.
Ein Kunde meldete laut The Block einen Anruf von einer Nummer, die einer Polizeinummer in Montreal ähnelte und in dem Details einer Bestellung aus dem Jahr 2024 genannt wurden; das war vor der Mitteilung von Keystone. Auch das konnte The Block nicht überprüfen.
Was du jetzt tun kannst
- Warte nicht auf eine Mail. Hast du jemals etwas bei Keystone bestellt, geh davon aus, dass deine Adresse dabei sein kann, bis Keystone das Gegenteil sagt.
- Gib deine Wiederherstellungsphrase niemals ein auf einem Gerät, das du nicht selbst bestellt hast. Das ist auch wörtlich der Rat von Keystone. Ein echter Anbieter fragt nie danach, weder per Telefon noch per Mail.
- Öffne keine Links in Nachrichten, die von Keystone zu stammen scheinen. Geh selbst auf keyst.one und schau dort nach.
- Ruf keine Nummer aus einer Nachricht zurück. Wer behauptet, du bekämst Geld zurück oder dein Gerät müsse ersetzt werden, ist ein Grund, aufzulegen.
- Denk bei der nächsten Bestellung an deine Adresse. Eine Abholstation oder ein Postfach ist eine Idee, wenn der Verkäufer das erlaubt; das ist ein Tipp von uns, kein Rat von Keystone.
- Prüfe deine eigene Absicherung. Unsere Krypto-Sicherheits-Checkliste behandelt die Grundlagen.
Musst du eine neue Wallet wählen, sieh dir zuerst den Vergleich in unserem Ratgeber Krypto-Wallet auswählen an. Wer ein Gerät sucht, kann sich auch die Blockstream-Jade-Aktion ansehen, einen Partner von uns; achte bei jedem Anbieter darauf, was er zu Adressen und Aufbewahrungsfristen sagt.
Nicht der erste Hardware-Wallet-Hersteller mit einem Leck 2026
Laut The Block meldeten in diesem Jahr auch andere Anbieter Lecks von Kundendaten:
Wir haben diese Zahlen nicht selbst bei Trezor oder SafePal überprüft. Das Muster ist aber gleich: Nicht die Geräte selbst werden geknackt, sondern die Kette drumherum (Webshop, Versandpartner, Tracking-Seite) leckt.
Was bedeutet das für dich als Anleger in Europa?
In ganz Europa. Keystone verkauft weltweit und nennt keine Länder. Hast du eine Keystone bestellt, musst du damit rechnen, dass deine Daten betroffen sein können.
Niederlande und Belgien. Achte auf Betrüger, die sich als Polizei, Bank oder Lieferant ausgeben. Ein echtes Unternehmen fragt nie nach deiner Wiederherstellungsphrase.
Deutschland, Frankreich, Spanien, Portugal und Polen. Was ein Datenleck für deine Rechte bedeutet, hängt von der Aufsichtsbehörde und vom Sitz des Unternehmens ab. Keystone sitzt in Hongkong; ob es nach europäischem Datenschutzrecht eine Meldung machen muss, sagen die Quellen nicht. Wir schreiben dazu nichts, was wir nicht belegen können.
Was noch nicht feststeht
- Die Zahl der betroffenen Kunden und die Länder, in denen sie leben.
- Wie der Angreifer eindrang, und ob der Angreifer identifiziert wurde.
- Ob Keystone sein 180-Tage-Versprechen eingehalten hat. Die Kundenberichte auf X sind nicht überprüft.
- Der ausführliche Bericht von Keystone, der „in den kommenden Tagen“ folgt. Diesen Artikel müssen wir dann aktualisieren.
- Der Anruf aus Montreal ist ein einzelner Kundenbericht und nicht bestätigt.
Dieser Artikel ist keine Anlageberatung. Krypto kann stark an Wert verlieren, und du kannst dein gesamtes eingesetztes Kapital verlieren.
Häufige Fragen
Ist mein Krypto nach dem Keystone-Datenleck sicher?
Laut Keystone sind Wiederherstellungsphrasen, private Schlüssel und Passwörter nicht betroffen. Deine Coins liegen auf deinem eigenen Gerät, nicht bei Keystone. Das Risiko liegt in Betrug mit deiner Adresse und deinen Bestelldaten.
Welche Daten sind bei Keystone geleakt?
Namen, Kontaktdaten, Lieferadressen und Bestelldaten, darunter, was du gekauft und was du bezahlt hast. Zahlungsdaten sind laut Keystone nicht geleakt.
Wann fand das Keystone-Leck statt?
Keystone bemerkte den unbefugten Zugriff am 20. Oktober 2026, bestätigte am 23. Oktober, dass Versanddaten erbeutet wurden, und meldete es am 24. Oktober auf X.
Muss ich meine Keystone-Wallet ersetzen?
Darauf deutet in den Quellen nichts hin. Keystone sagt, dass private Schlüssel und Wiederherstellungsphrasen nicht betroffen sind. Gib deine Wiederherstellungsphrase nur nicht auf einem Gerät ein, das du nicht selbst bestellt hast.
Wie erkenne ich Betrug nach diesem Leck?
Eine Nachricht, die nach deiner Wiederherstellungsphrase fragt, Geld zurück verspricht oder ein Ersatzgerät anbietet, ist Betrug. Keystone sagt das selbst: Sei vorsichtig bei Personen, die sich als Keystone ausgeben.
Quellen
Gelesen am 26. Oktober 2026.
- Keystone: Beitrag auf X, 24. Oktober 2026, mit den Daten vom 20. und 23. Oktober.
- Keystone: Seite mit den Datenschutzversprechen, mit der Aufbewahrungsfrist von 180 Tagen und der Adresse in Hongkong, geöffnet am 26. Oktober 2026.
- The Block: Keystone customers say breach exposed data the hardware wallet maker promised to delete, 25. Oktober 2026.
- Crypto Briefing: Keystone Hardware Wallet says website breach exposed customer data, 24. Oktober 2026.