Wyciek danych Keystone: co zrobić po zakupie portfela?
Keystone twierdzi, że osoba trzecia zdobyła dane klientów: adres i zamówienie, bez seedu. Co to oznacza i co zrobić teraz.
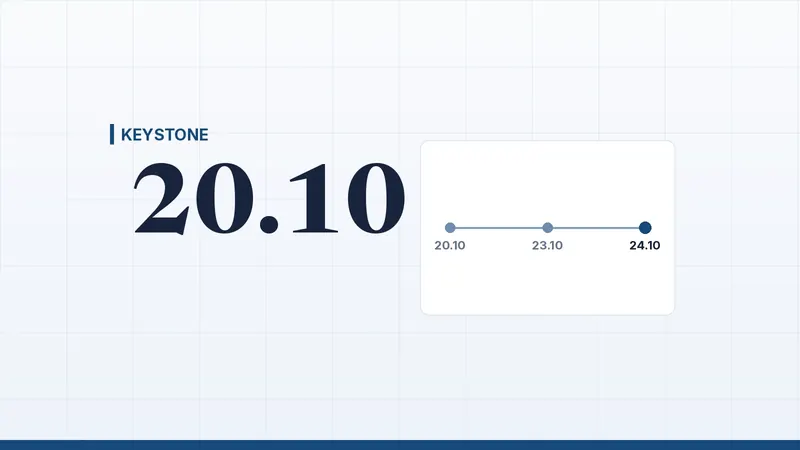
Producent portfeli sprzętowych Keystone poinformował 24 października 2026 r., że osoba trzecia zdobyła dane klientów za pośrednictwem oficjalnego sklepu internetowego. Według Keystone firma zauważyła nieuprawniony dostęp 20 października, a 23 października, po sprawdzeniu aktywności API w Shopify, potwierdziła, że osoba trzecia weszła w posiadanie danych wysyłkowych klientów: imion i nazwisk, danych kontaktowych, adresów oraz danych zamówień. Dane płatnicze, frazy odzyskiwania, klucze prywatne i hasła do portfeli nie zostały według Keystone naruszone. Ilu klientów dotyczy wyciek, firma nie podała.
Wyciek danych Keystone w skrócie
- Co mówi Keystone: 20 października zauważono nieuprawniony dostęp do oficjalnej strony; 23 października potwierdzono, że osoba trzecia zdobyła dane wysyłkowe klientów. Wpis Keystone na X pochodzi z 24 października.
- Co zostało zdobyte: imiona i nazwiska, dane kontaktowe, adresy wysyłki i dane zamówień, czyli także to, jakie produkty kupiłeś i ile zapłaciłeś.
- Czego według Keystone wyciek nie objął: danych bankowych i kart, fraz odzyskiwania (seed phrases), kluczy prywatnych i haseł do portfeli.
- Ilu klientów dotyczy: nie wiadomo. Keystone wysyła wiadomości do poszkodowanych klientów.
- Jak napastnik dostał się do środka: nie wiadomo. Keystone pisze, że zablokował dostęp, usunął lukę i wszczął dochodzenie. Obszerny raport ma się ukazać „w ciągu kilku dni”.
- Twoje środki: twoje coiny nie znajdują się w Keystone. Portfel sprzętowy przechowuje klucze na urządzeniu; według Keystone wyciek dotyczy sklepu internetowego i danych klientów, a nie kluczy ani fraz odzyskiwania.
- Prawdziwe ryzyko: lista imion i nazwisk, adresów domowych i kwot wydanych na sprzęt kryptowalutowy jest łakomym kąskiem dla oszustów, którzy podszywają się pod firmę.
Przebieg wycieku
Keystone ma według własnej strony siedzibę w Hongkongu. Firma nie podaje, w jakich krajach mieszkają poszkodowani klienci.
Co Keystone obiecywał w sprawie usuwania adresów
Keystone reklamuje się prywatnością. Na własnej stronie z obietnicami dotyczącymi prywatności czytamy: „All shipping information is automatically deleted 180 days after your order is placed.” Według The Block firma powtarzała to także we wpisach na X w styczniu, marcu i sierpniu 2026 r.
Nasz przykład obliczeniowy, wychodzący z tej obietnicy: przy dostępie 20 października zamówienia sprzed 23 kwietnia 2026 r. powinny już być usunięte. Klienci piszą na X, że mimo to dostali powiadomienie o wycieku. Jeden klient miał zostać dotknięty 214 dni po ostatnim zamówieniu, inny zgłasza zamówienie sprzed ponad dwóch lat. The Block nie mógł zweryfikować tych relacji i pisze, że Keystone nie powiedział, czy przestrzegał swojej polityki 180 dni.
Jest jeszcze jedno zastrzeżenie dotyczące własnych zasad Keystone. Według The Block polityka prywatności (ostatnio zaktualizowana w maju 2021 r.) używa innego sformułowania o 180 dniach niż strona z obietnicami, a artykuł w centrum pomocy mówi, że miasto i kraj są przechowywane, a usuwaniem zajmuje się Shopify. Czy to wyjaśnia różnicę, nie jest jasne.
Dlaczego wyciek adresów w świecie krypto waży więcej
W zwykłym sklepie internetowym wyciek adresu jest uciążliwy. W przypadku portfeli sprzętowych sprawa wygląda inaczej, z dwóch powodów.
- Adres jest powiązany z zamówieniem, które o czymś mówi. Kto kupuje portfel sprzętowy, prawdopodobnie ma kryptowaluty. Dane zamówienia pokazują też, jaki model i za jaką kwotę.
- Oszuści posługują się prawdziwymi danymi. E-mail lub telefon, w którym padają twoje imię i nazwisko, adres i zamówienie, wydaje się wiarygodny. Sam Keystone ostrzega przed osobami podszywającymi się pod firmę, przez telefon, SMS, e-mail lub pocztę, które oferują zwrot pieniędzy, wymianę urządzenia albo „rozwiązanie” problemu z zamówieniem lub adresem.
Według The Block jeden z klientów zgłosił telefon z numeru przypominającego numer policji w Montrealu, w którym padły szczegóły zamówienia z 2024 r.; było to przed komunikatem Keystone. Tego The Block również nie mógł zweryfikować.
Co możesz zrobić teraz
- Nie czekaj na e-mail. Jeśli kiedykolwiek zamawiałeś coś w Keystone, załóż, że twój adres może być w zbiorze, dopóki Keystone nie powie, że nie.
- Nigdy nie wpisuj frazy odzyskiwania na urządzeniu, którego nie zamówiłeś sam. To także dosłowna rada Keystone. Prawdziwy dostawca nigdy o nią nie prosi, ani przez telefon, ani e-mailem.
- Nie otwieraj linków w wiadomościach, które wyglądają na pochodzące od Keystone. Wejdź sam na keyst.one i sprawdź tam.
- Nie oddzwaniaj na numer z wiadomości. Ktoś, kto mówi, że dostaniesz zwrot pieniędzy albo że twoje urządzenie trzeba wymienić, to powód, żeby się rozłączyć.
- Przy kolejnym zamówieniu pomyśl o swoim adresie. Punkt odbioru albo skrytka pocztowa to pomysł, jeśli sprzedawca na to pozwala; to nasza wskazówka, a nie rada Keystone.
- Sprawdź własne zabezpieczenia. Nasza Checklista bezpieczeństwa omawia podstawy.
Jeśli musisz wybrać nowy portfel, zajrzyj najpierw do porównania w naszym poradniku Jak wybrać portfel kryptowalut. Kto szuka urządzenia, może też spojrzeć na kod rabatowy Blockstream Jade, nasz partner; u każdego dostawcy zwracaj uwagę na to, co mówi o adresach i okresach przechowywania danych.
Keystone nie jest pierwszym producentem portfeli sprzętowych z wyciekiem w 2026 r.
Według The Block również inni dostawcy zgłaszali w tym roku wycieki danych klientów:
Tych liczb nie sprawdzaliśmy sami u Trezora ani SafePal. Schemat jest jednak taki sam: same urządzenia nie są łamane, wycieka łańcuch wokół nich (sklep internetowy, partner wysyłkowy, strona śledzenia).
Co to oznacza dla ciebie jako inwestora w Europie?
W całej Europie. Keystone sprzedaje na całym świecie i nie wymienia krajów. Jeśli zamawiałeś Keystone, musisz się liczyć z tym, że twoje dane mogą być w zbiorze.
Holandia i Belgia. Uważaj na oszustów podszywających się pod policję, bank lub dostawcę. Prawdziwa firma nigdy nie prosi o twoją frazę odzyskiwania.
Niemcy, Francja, Hiszpania, Portugalia i Polska. Co wyciek danych oznacza dla twoich praw, zależy od organu nadzoru i od miejsca siedziby firmy. Keystone ma siedzibę w Hongkongu; czy według europejskich przepisów o ochronie danych musi zgłosić wyciek, źródła nie mówią. Nie piszemy na ten temat niczego, czego nie potrafimy uzasadnić.
Czego jeszcze nie wiadomo
- Liczba poszkodowanych klientów i kraje, w których mieszkają.
- Jak napastnik dostał się do środka, i czy napastnika zidentyfikowano.
- Czy Keystone dotrzymał obietnicy 180 dni. Relacji klientów na X nie zweryfikowano.
- Obszerny raport Keystone, który ma się ukazać „w ciągu kilku dni”. Trzeba będzie na jego podstawie zaktualizować ten artykuł.
- Telefon z Montrealu to relacja jednego klienta, niepotwierdzona.
Ten artykuł nie jest poradą inwestycyjną. Kryptowaluty mogą mocno stracić na wartości i możesz stracić cały wkład.
Najczęściej zadawane pytania
Czy moje kryptowaluty są bezpieczne po wycieku danych Keystone?
Według Keystone frazy odzyskiwania, klucze prywatne i hasła nie zostały naruszone. Twoje coiny są na twoim urządzeniu, a nie w Keystone. Ryzyko to oszustwa z wykorzystaniem twojego adresu i danych zamówienia.
Jakie dane wyciekły z Keystone?
Imiona i nazwiska, dane kontaktowe, adresy wysyłki i dane zamówień, w tym to, co kupiłeś i ile zapłaciłeś. Dane płatnicze według Keystone nie wyciekły.
Kiedy doszło do wycieku w Keystone?
Keystone zauważył nieuprawniony dostęp 20 października 2026 r., 23 października potwierdził, że dane wysyłkowe zostały zdobyte, a 24 października poinformował o tym na X.
Czy powinienem wymienić portfel Keystone?
Nic w źródłach na to nie wskazuje. Keystone mówi, że klucze prywatne i frazy odzyskiwania nie zostały naruszone. Po prostu nie wpisuj frazy odzyskiwania na urządzeniu, którego nie zamówiłeś sam.
Jak rozpoznać oszustwo po tym wycieku?
Wiadomość, która prosi o frazę odzyskiwania, obiecuje zwrot pieniędzy albo oferuje wymianę urządzenia, to oszustwo. Mówi o tym sam Keystone: bądź ostrożny wobec osób podszywających się pod Keystone.
Źródła
Źródła sprawdziliśmy 26 października 2026 r.
- Keystone: wpis na X, 24 października 2026 r., z datami 20 i 23 października.
- Keystone: strona z obietnicami dotyczącymi prywatności, z okresem przechowywania 180 dni i adresem w Hongkongu, otwarta 26 października 2026 r.
- The Block: Keystone customers say breach exposed data the hardware wallet maker promised to delete, 25 października 2026 r.
- Crypto Briefing: Keystone Hardware Wallet says website breach exposed customer data, 24 października 2026 r.