Fuite de données Keystone : que faire après un achat ?
Keystone dit qu'un tiers a obtenu les données de ses clients : adresse et commande, pas la seed. Ce que cela implique et ce qu'il faut faire.
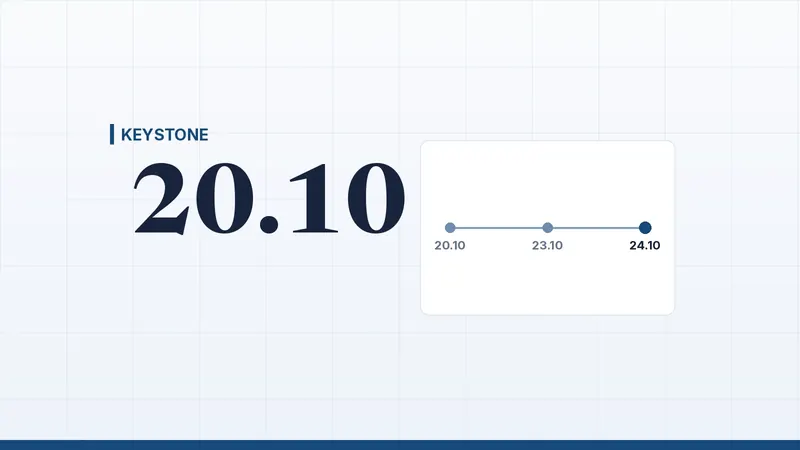
Keystone, fabricant de portefeuilles matériels, a annoncé le 24 octobre 2026 qu'un tiers s'était emparé de données de clients via sa boutique en ligne officielle. Selon Keystone, l'entreprise a constaté un accès non autorisé le 20 octobre, puis confirmé le 23 octobre, après vérification de l'activité de l'API avec Shopify, qu'un tiers avait obtenu des données d'expédition de clients : noms, coordonnées, adresses et données de commande. Les données de paiement, les phrases de récupération, les clés privées et les mots de passe des wallets n'auraient pas été touchés, d'après Keystone. L'entreprise n'a pas indiqué combien de clients sont concernés.
La fuite de données Keystone en bref
- Ce que dit Keystone : un accès non autorisé au site officiel constaté le 20 octobre ; confirmation le 23 octobre qu'un tiers a obtenu des données d'expédition de clients. Le message de Keystone sur X date du 24 octobre.
- Ce qui a été dérobé : noms, coordonnées, adresses de livraison et données de commande, donc aussi les produits que vous avez achetés et ce que vous avez payé.
- Ce qui n'a pas été touché, selon Keystone : coordonnées bancaires et de carte, phrases de récupération (seed phrases), clés privées et mots de passe des wallets.
- Nombre de clients : inconnu. Keystone écrit aux clients concernés.
- Comment l'attaquant est entré : inconnu. Keystone écrit avoir bloqué l'accès, corrigé la vulnérabilité et ouvert une enquête. Un rapport détaillé doit suivre « dans les prochains jours ».
- Vos fonds : vos coins ne sont pas chez Keystone. Un portefeuille matériel conserve les clés sur l'appareil ; selon Keystone, la fuite concerne la boutique en ligne et les données clients, pas les clés ni les phrases de récupération.
- Le vrai risque : une liste de noms, d'adresses postales et de ce que chacun a dépensé en matériel crypto intéresse les escrocs qui se font passer pour l'entreprise.
Chronologie de la fuite
D'après son propre site, Keystone est établi à Hong Kong. L'entreprise ne dit pas dans quels pays vivent les clients concernés.
Ce que Keystone avait promis sur la suppression des adresses
Keystone fait de la confidentialité un argument commercial. Sur sa page des engagements de confidentialité, on lit : « All shipping information is automatically deleted 180 days after your order is placed. » Selon The Block, l'entreprise l'a répété dans des messages sur X en janvier, mars et août 2026.
Un calcul de notre part, en partant de cette promesse : pour un accès le 20 octobre, les commandes antérieures au 23 avril 2026 auraient déjà dû être supprimées. Des clients indiquent sur X avoir malgré tout reçu une notification de fuite. L'un d'eux aurait été touché 214 jours après sa dernière commande, un autre mentionne une commande vieille de plus de deux ans. The Block n'a pas pu vérifier ces témoignages et écrit que Keystone n'a pas dit s'il avait respecté sa politique de 180 jours.
Les règles de Keystone elles-mêmes appellent une nuance. Selon The Block, la politique de confidentialité (dernière mise à jour en mai 2021) emploie pour les 180 jours une formulation différente de celle de la page des engagements, et un article du centre d'aide indique que la ville et le pays sont conservés et que Shopify gère la suppression. On ne sait pas si cela explique l'écart.
Pourquoi une fuite d'adresses pèse plus lourd en crypto
Dans une boutique en ligne ordinaire, une adresse qui fuit est désagréable. Pour les portefeuilles matériels, c'est différent, pour deux raisons.
- L'adresse est liée à une commande qui en dit long. Qui achète un portefeuille matériel possède vraisemblablement des cryptos. Les données de commande révèlent aussi le modèle et le montant.
- Les escrocs travaillent avec de vraies données. Un e-mail ou un appel qui cite votre nom, votre adresse et votre commande paraît crédible. Keystone met lui-même en garde contre les personnes qui se font passer pour l'entreprise, par téléphone, SMS, e-mail ou courrier, et qui proposent un remboursement, un appareil de remplacement ou une « solution » pour votre commande ou votre adresse.
Selon The Block, un client a signalé un appel d'un numéro ressemblant à un numéro de police de Montréal, qui citait des détails d'une commande de 2024 ; c'était avant l'annonce de Keystone. The Block n'a pas non plus pu vérifier ce témoignage.
Ce que vous pouvez faire dès maintenant
- N'attendez pas un e-mail. Si vous avez déjà commandé chez Keystone, partez du principe que votre adresse peut en faire partie, jusqu'à ce que Keystone dise le contraire.
- Ne saisissez jamais votre phrase de récupération sur un appareil que vous n'avez pas commandé vous-même. C'est aussi, mot pour mot, le conseil de Keystone. Un vrai prestataire ne la demande jamais, ni par téléphone ni par e-mail.
- N'ouvrez aucun lien dans des messages qui semblent venir de Keystone. Allez vous-même sur keyst.one et regardez-y.
- Ne rappelez pas un numéro figurant dans un message. Si quelqu'un affirme que vous allez être remboursé ou que votre appareil doit être remplacé, raccrochez.
- Pensez à votre adresse pour la prochaine commande. Un point relais ou une boîte postale est une option si le vendeur l'autorise ; c'est un conseil de notre part, pas de Keystone.
- Vérifiez votre propre sécurité. Notre checklist de sécurité crypto couvre les bases.
Si vous devez choisir un nouveau wallet, consultez d'abord la comparaison de notre guide choisir un wallet crypto. Pour trouver un appareil, vous pouvez aussi regarder l'offre Blockstream Jade, un partenaire à nous ; avec n'importe quel fabricant, vérifiez ce qu'il dit des adresses et des durées de conservation.
Pas le premier fabricant de portefeuilles matériels touché en 2026
Selon The Block, d'autres fabricants ont aussi signalé cette année des fuites de données clients :
Nous n'avons pas vérifié ces chiffres auprès de Trezor ou de SafePal. Le schéma, lui, est le même : ce ne sont pas les appareils qu'on piratent, mais la chaîne qui les entoure (boutique en ligne, partenaire d'expédition, page de suivi) qui fuit.
Qu'est-ce que cela change pour vous, investisseur européen ?
Dans toute l'Europe. Keystone vend dans le monde entier et ne cite aucun pays. Si vous avez commandé un Keystone, tenez compte du fait que vos données peuvent en faire partie.
Pays-Bas et Belgique. Méfiez-vous des escrocs qui se font passer pour la police, une banque ou un fournisseur. Une vraie entreprise ne vous demande jamais votre phrase de récupération.
Allemagne, France, Espagne, Portugal et Pologne. Ce qu'une fuite de données change pour vos droits dépend de l'autorité de surveillance et du lieu d'établissement de l'entreprise. Keystone est à Hong Kong ; les sources ne disent pas si elle doit faire une notification au titre des règles européennes de protection des données. Nous n'écrivons rien à ce sujet que nous ne puissions étayer.
Ce qui n'est pas encore tranché
- Le nombre de clients touchés et les pays où ils vivent.
- Comment l'attaquant est entré, et s'il a été identifié.
- Si Keystone a respecté sa promesse de 180 jours. Les témoignages de clients sur X n'ont pas été vérifiés.
- Le rapport détaillé de Keystone, annoncé « dans les prochains jours ». Nous devrons mettre cet article à jour avec lui.
- L'appel de Montréal est un témoignage isolé, non confirmé.
Cet article ne constitue pas un conseil en investissement. Les cryptos peuvent perdre fortement de la valeur et vous pouvez perdre toute votre mise.
Questions fréquentes
Mes cryptos sont-elles en sécurité après la fuite de données Keystone ?
Selon Keystone, les phrases de récupération, les clés privées et les mots de passe n'ont pas été touchés. Vos coins sont sur votre propre appareil, pas chez Keystone. Le risque tient aux arnaques exploitant votre adresse et vos données de commande.
Quelles données ont fuité chez Keystone ?
Noms, coordonnées, adresses de livraison et données de commande, y compris ce que vous avez acheté et ce que vous avez payé. Selon Keystone, les données de paiement n'ont pas fuité.
Quand la fuite Keystone a-t-elle eu lieu ?
Keystone a constaté l'accès non autorisé le 20 octobre 2026, confirmé le 23 octobre que des données d'expédition avaient été dérobées et l'a annoncé le 24 octobre sur X.
Dois-je remplacer mon wallet Keystone ?
Rien dans les sources ne l'indique. Keystone affirme que les clés privées et les phrases de récupération n'ont pas été touchées. Ne saisissez simplement pas votre phrase de récupération sur un appareil que vous n'avez pas commandé vous-même.
Comment reconnaître une arnaque après cette fuite ?
Un message qui demande votre phrase de récupération, promet un remboursement ou propose un appareil de remplacement est une arnaque. Keystone le dit lui-même : méfiez-vous des personnes qui se font passer pour Keystone.
Sources
Consulté le 26 octobre 2026.
- Keystone : message sur X, 24 octobre 2026, avec les dates des 20 et 23 octobre.
- Keystone : page des engagements de confidentialité, avec la durée de conservation de 180 jours et l'adresse à Hong Kong, ouverte le 26 octobre 2026.
- The Block : Keystone customers say breach exposed data the hardware wallet maker promised to delete, 25 octobre 2026.
- Crypto Briefing : Keystone Hardware Wallet says website breach exposed customer data, 24 octobre 2026.