Filtración de datos Keystone: ¿compraste un wallet?
Keystone dice que un tercero obtuvo datos de clientes: dirección y pedido, no la frase de recuperación. Qué implica y qué hacer ahora.
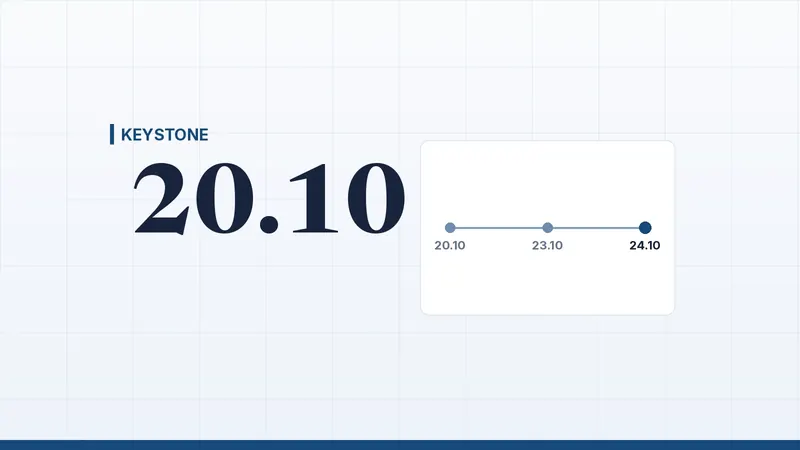
El fabricante de wallets de hardware Keystone comunicó el 24 de octubre de 2026 que un tercero se ha hecho con datos de clientes a través de la tienda web oficial. Según Keystone, la empresa detectó un acceso no autorizado el 20 de octubre y confirmó el 23 de octubre, tras revisar la actividad de la API con Shopify, que un tercero obtuvo datos de envío de clientes: nombres, datos de contacto, direcciones y datos de pedidos. Keystone asegura que no se han visto afectados los datos de pago, las frases de recuperación, las claves privadas ni las contraseñas de los wallets. La empresa no ha dicho a cuántos clientes afecta.
La filtración de Keystone, en resumen
- Lo que dice Keystone: el 20 de octubre vio un acceso no autorizado a la web oficial; el 23 de octubre confirmó que un tercero obtuvo datos de envío de clientes. El mensaje de Keystone en X es del 24 de octubre.
- Qué se ha llevado el atacante: nombres, datos de contacto, direcciones de envío y datos de pedidos, es decir, también qué productos compraste y cuánto pagaste.
- Qué no se ha visto afectado, según Keystone: datos bancarios y de tarjeta, frases de recuperación (seed phrases), claves privadas y contraseñas de wallets.
- A cuántos clientes afecta: no se sabe. Keystone escribe por correo a los clientes afectados.
- Cómo entró el atacante: no se sabe. Keystone escribe que ha bloqueado el acceso, ha corregido la vulnerabilidad y ha abierto una investigación. Un informe más detallado llegará «en los próximos días».
- Tus fondos: tus coins no están en Keystone. Un wallet de hardware guarda las claves en el dispositivo; según Keystone, la filtración afecta a la tienda web y a los datos de clientes, no a las claves ni a las frases de recuperación.
- El riesgo real: una lista con nombres, domicilios y lo que cada persona gastó en hardware cripto resulta atractiva para estafadores que se hacen pasar por la empresa.
Cronología de la filtración
Según su propia web, Keystone tiene su sede en Hong Kong. La empresa no dice en qué países viven los clientes afectados.
Lo que Keystone prometió sobre el borrado de direcciones
Keystone presume de privacidad. En su página de promesas de privacidad figura: «All shipping information is automatically deleted 180 days after your order is placed» (toda la información de envío se elimina automáticamente 180 días después de realizar el pedido). Según The Block, la empresa lo repitió en mensajes en X en enero, marzo y agosto de 2026.
Un cálculo nuestro, partiendo de esa promesa: con un acceso el 20 de octubre, los pedidos anteriores al 23 de abril de 2026 ya deberían haberse borrado. Clientes cuentan en X que, aun así, recibieron un aviso de filtración. Un cliente habría resultado afectado 214 días después de su último pedido; otro habla de un pedido de hace más de dos años. The Block no pudo verificar esos relatos y escribe que Keystone no ha dicho si cumplió su política de 180 días.
Las propias normas de Keystone añaden otro matiz. Según The Block, la política de privacidad (actualizada por última vez en mayo de 2021) formula lo de los 180 días de otra manera que la página de promesas, y un artículo del centro de ayuda dice que se conservan la ciudad y el país y que Shopify se encarga del borrado. No está claro si eso explica la diferencia.
Por qué una filtración de direcciones pesa más en cripto
En una tienda online normal, que se filtre una dirección es una molestia. Con los wallets de hardware es distinto, por dos motivos.
- La dirección va unida a un pedido que dice algo. Quien compra un wallet de hardware probablemente tiene cripto. Los datos del pedido muestran además qué modelo y qué importe.
- Los estafadores trabajan con datos reales. Un correo o una llamada que menciona tu nombre, tu dirección y tu pedido resulta creíble. Keystone advierte por su cuenta de personas que se hacen pasar por la empresa, por teléfono, SMS, correo o carta, y que ofrecen un reembolso, un dispositivo de sustitución o una «solución» para tu pedido o tu dirección.
Según The Block, un cliente informó de una llamada desde un número parecido a uno de la policía de Montreal en la que se mencionaban detalles de un pedido de 2024; fue antes del aviso de Keystone. The Block tampoco pudo verificar esto.
Qué puedes hacer ahora
- No esperes a un correo. Si alguna vez has pedido algo a Keystone, da por hecho que tu dirección puede estar entre los datos hasta que Keystone diga que no.
- Nunca introduzcas tu frase de recuperación en un dispositivo que no hayas pedido tú mismo. Es, literalmente, también el consejo de Keystone. Un proveedor legítimo nunca la pide, ni por teléfono ni por correo.
- No abras enlaces de mensajes que parezcan de Keystone. Entra tú mismo en keyst.one y comprueba allí.
- No devuelvas la llamada a un número que aparezca en un mensaje. Si alguien dice que te devolverá dinero o que tu dispositivo debe sustituirse, es motivo para colgar.
- Piensa en tu dirección en el próximo pedido. Un punto de recogida o un apartado de correos es una opción si el vendedor lo permite; es un consejo nuestro, no de Keystone.
- Revisa tu propia seguridad. Nuestra lista de comprobación de seguridad cripto cubre lo básico.
Si tienes que elegir un wallet nuevo, mira primero la comparativa de nuestra guía cómo elegir un wallet cripto. Quien busque un dispositivo también puede echar un vistazo a la oferta de Blockstream Jade, un socio nuestro; con cualquier proveedor, fíjate en lo que dice sobre las direcciones y los plazos de conservación.
Keystone no es el primer fabricante de wallets de hardware con una filtración en 2026
Según The Block, este año otros proveedores también han comunicado filtraciones de datos de clientes:
No hemos comprobado estas cifras por nuestra cuenta con Trezor ni con SafePal. El patrón, en cambio, es el mismo: los dispositivos en sí no se hackean, sino que se filtra la cadena que los rodea (tienda web, socio de envíos, página de seguimiento).
¿Qué significa esto para ti como inversor europeo?
En toda Europa. Keystone vende en todo el mundo y no menciona países. Si has pedido un Keystone, debes tener en cuenta que tus datos pueden estar entre los afectados.
Países Bajos y Bélgica. Ojo con los estafadores que se hacen pasar por la policía, el banco o el proveedor. Una empresa legítima nunca te pide tu frase de recuperación.
Alemania, Francia, España, Portugal y Polonia. Lo que una filtración de datos supone para tus derechos depende de la autoridad de supervisión y de dónde esté establecida la empresa. Keystone está en Hong Kong; las fuentes no dicen si, con arreglo a las normas europeas de privacidad, debe notificarla. No escribimos nada al respecto que no podamos respaldar.
Lo que aún no está decidido
- El número de clientes afectados y los países donde viven.
- Cómo entró el atacante, y si se ha identificado al atacante.
- Si Keystone ha cumplido su promesa de 180 días. Los relatos de clientes en X no están verificados.
- El informe detallado de Keystone, que llegará «en los próximos días». Tendremos que actualizar este artículo con él.
- La llamada de Montreal es el relato de un solo cliente, no confirmado.
Este artículo no es asesoramiento de inversión. Las criptomonedas pueden perder mucho valor y podrías perder todo lo que inviertas.
Preguntas frecuentes
¿Está a salvo mi cripto tras la filtración de datos de Keystone?
Según Keystone, no se han visto afectadas las frases de recuperación, las claves privadas ni las contraseñas. Tus coins están en tu propio dispositivo, no en Keystone. El riesgo está en las estafas que usan tu dirección y los datos de tu pedido.
¿Qué datos se han filtrado de Keystone?
Nombres, datos de contacto, direcciones de envío y datos de pedidos, incluido qué compraste y cuánto pagaste. Según Keystone, los datos de pago no se han filtrado.
¿Cuándo se produjo la filtración de Keystone?
Keystone detectó el acceso no autorizado el 20 de octubre de 2026, confirmó el 23 de octubre que se habían obtenido datos de envío y lo comunicó el 24 de octubre en X.
¿Debo sustituir mi wallet de Keystone?
Nada en las fuentes lo indica. Keystone dice que las claves privadas y las frases de recuperación no se han visto afectadas. Eso sí, no introduzcas tu frase de recuperación en un dispositivo que no hayas pedido tú mismo.
¿Cómo reconozco una estafa tras esta filtración?
Un mensaje que te pide tu frase de recuperación, promete devolverte dinero u ofrece un dispositivo de sustitución es una estafa. El propio Keystone lo señala: hay que desconfiar de quien se haga pasar por Keystone.
Fuentes
Consultadas el 26 de octubre de 2026.
- Keystone: mensaje en X, 24 de octubre de 2026, con las fechas del 20 y el 23 de octubre.
- Keystone: página de promesas de privacidad, con el plazo de conservación de 180 días y la dirección en Hong Kong, abierta el 26 de octubre de 2026.
- The Block: Keystone customers say breach exposed data the hardware wallet maker promised to delete, 25 de octubre de 2026.
- Crypto Briefing: Keystone Hardware Wallet says website breach exposed customer data, 24 de octubre de 2026.